
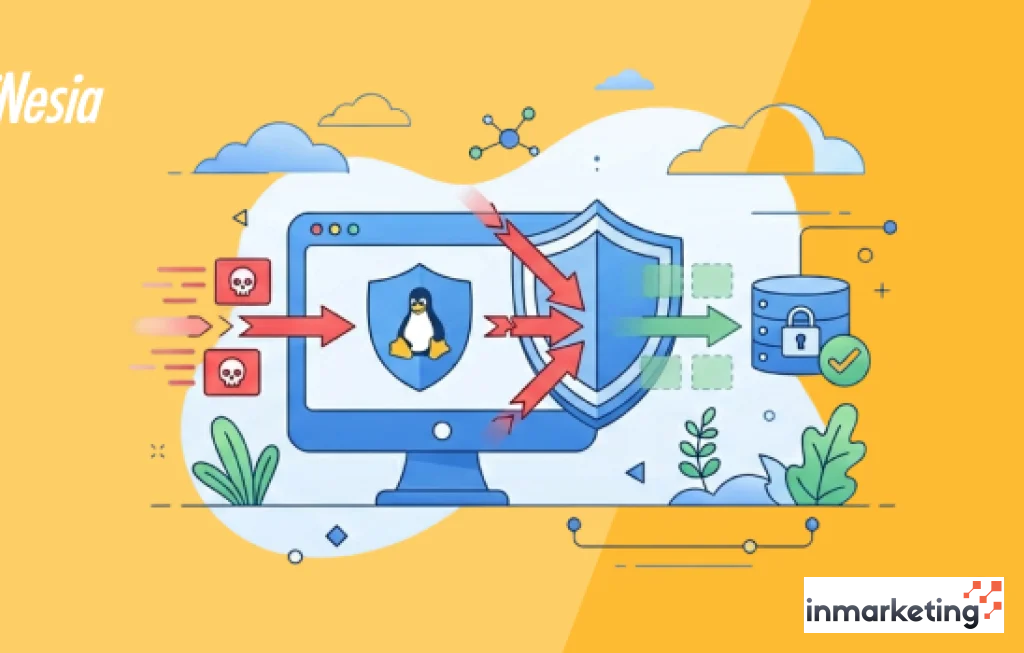
Keamanan server sering kali baru dipikirkan ketika sudah terjadi kebobolan. Padahal, serangan otomatis seperti brute force ke layanan SSH terjadi setiap menit di seluruh dunia, tanpa henti. Admin yang ingin mencegah brute force SSH Linux perlu memahami bahwa perlindungan tidak cukup hanya dengan password kuat, tetapi juga butuh lapisan pertahanan tambahan seperti Fail2ban.
Mengapa Serangan Brute Force SSH Begitu Berbahaya
Banyak pemilik server merasa bahwa selama password sudah panjang dan rumit, maka semuanya aman. Sayangnya, bot dan skrip otomatis di internet bekerja tanpa lelah, mencoba jutaan kombinasi username dan password ke port SSH yang terbuka. Begitu satu kombinasi berhasil, penyerang bisa mengambil alih server sepenuhnya.
Serangan brute force SSH biasanya memanfaatkan beberapa kelemahan klasik. Username umum seperti root, admin, atau user sering menjadi target utama. Ditambah lagi, banyak server yang tetap menggunakan port standar 22 tanpa pembatasan percobaan login. Kombinasi ini membuat penyerang punya peluang besar untuk masuk, terutama jika password tidak benar benar kuat.
Di sisi lain, serangan ini jarang terlihat secara kasat mata. Server tetap berjalan normal, tidak ada notifikasi khusus, dan log hanya dipenuhi deretan percobaan login gagal. Tanpa alat pemantau atau mekanisme pemblokiran otomatis, upaya mencegah brute force SSH Linux akan terasa seperti pekerjaan yang tidak pernah selesai.
> “Log SSH yang penuh percobaan login gagal adalah sinyal keras bahwa server sedang ‘diketuk’ terus menerus, dan mengabaikannya sama saja membiarkan pintu belakang terbuka.”
Mengenal Fail2ban Sebagai Penjaga Gerbang SSH
Sebelum menerapkan solusi, penting memahami apa itu Fail2ban dan bagaimana cara kerjanya. Fail2ban adalah sebuah tool keamanan berbasis log yang secara otomatis memblokir alamat IP yang terdeteksi melakukan aktivitas mencurigakan, seperti terlalu banyak percobaan login gagal dalam waktu singkat.
Fail2ban bekerja dengan cara memantau file log, misalnya auth.log atau secure.log, tergantung distribusi Linux yang digunakan. Ketika pola tertentu muncul, seperti beberapa kali gagal login ke SSH dalam rentang waktu tertentu, Fail2ban akan menginstruksikan firewall sistem untuk memblokir IP tersebut selama durasi yang sudah ditentukan. Pendekatan ini sangat efektif untuk mencegah brute force SSH Linux karena serangan otomatis biasanya mengandalkan percobaan berulang dari IP yang sama.
Kelebihan Fail2ban adalah fleksibilitasnya. Admin bisa mengatur berapa kali percobaan gagal yang diizinkan, berapa lama IP akan diblokir, dan layanan apa saja yang ingin dipantau. Tidak hanya SSH, Fail2ban juga bisa melindungi layanan lain seperti FTP, web server, hingga panel manajemen.
Persiapan Dasar Sebelum Memasang Fail2ban
Sebelum masuk ke instalasi, ada beberapa langkah dasar yang sebaiknya dilakukan. Pertama, pastikan akses root atau sudo sudah tersedia, karena pengaturan keamanan dan firewall memerlukan hak istimewa. Kedua, periksa distribusi Linux yang digunakan, apakah Debian, Ubuntu, CentOS, Rocky, atau lainnya, karena perintah instalasi bisa sedikit berbeda.
Selain itu, pastikan juga waktu sistem sudah sinkron dengan benar. Log keamanan yang akurat sangat bergantung pada jam sistem yang benar. Menggunakan NTP atau systemd timesyncd akan membantu menjaga konsistensi waktu, yang penting ketika menganalisis serangan dan perilaku Fail2ban di kemudian hari.
Terakhir, pastikan layanan SSH sudah berjalan dan port yang digunakan diketahui. Jika port sudah diubah dari 22 ke angka lain, catat port tersebut karena akan mempengaruhi konfigurasi Fail2ban yang mengawasi layanan SSH.
Instalasi Fail2ban di Berbagai Distribusi Linux
Untuk mencegah brute force SSH Linux dengan efektif, langkah pertama adalah memasang Fail2ban di server. Proses instalasi umumnya sederhana dan memanfaatkan manajer paket bawaan sistem.
Instalasi Fail2ban di Debian dan Ubuntu
Pada Debian dan Ubuntu, Fail2ban tersedia langsung di repositori resmi. Admin cukup menjalankan pembaruan paket lalu menginstal Fail2ban melalui APT. Setelah terpasang, layanan Fail2ban biasanya sudah otomatis terdaftar di systemd dan siap dikonfigurasi.
Penting untuk memastikan bahwa paket firewall seperti iptables atau nftables sudah aktif, karena Fail2ban akan menggunakan backend firewall tersebut untuk memblokir IP penyerang. Tanpa firewall yang berfungsi, Fail2ban tidak dapat menerapkan aturan pemblokiran secara efektif.
Instalasi Fail2ban di CentOS, Rocky, dan Turunan RHEL
Di keluarga RHEL seperti CentOS, AlmaLinux, atau Rocky Linux, Fail2ban juga tersedia di repositori, meski kadang perlu mengaktifkan repositori tambahan seperti EPEL. Setelah repositori siap, instalasi dilakukan menggunakan yum atau dnf, tergantung versi sistem.
Di ekosistem ini, firewalld sering digunakan sebagai antarmuka pengelolaan firewall. Fail2ban dapat bekerja bersama firewalld dengan baik, selama backend yang digunakan sudah disesuaikan dalam konfigurasi. Setelah terpasang, layanan Fail2ban perlu diaktifkan dan dijalankan secara otomatis saat boot.
Konfigurasi Dasar Fail2ban untuk SSH
Setelah instalasi, langkah berikutnya adalah mengatur Fail2ban agar fokus mencegah brute force SSH Linux secara optimal. Konfigurasi Fail2ban umumnya dilakukan melalui file jail yang mengatur perilaku pemantauan dan pemblokiran.
Membuat File Konfigurasi Lokal
Alih alih mengubah file konfigurasi utama, praktik yang dianjurkan adalah membuat file lokal yang akan menimpa pengaturan default. Pendekatan ini memudahkan pembaruan paket Fail2ban tanpa merusak pengaturan yang sudah dibuat. File tersebut biasanya bernama jail.local atau ditempatkan di direktori khusus konfigurasi lokal.
Di dalam file ini, admin dapat mengaktifkan jail untuk SSH, mengatur batas percobaan login gagal, durasi pemblokiran, serta rentang waktu pemantauan. Misalnya, mengizinkan maksimal lima percobaan gagal dalam sepuluh menit, dengan durasi blokir selama satu jam. Nilai ini bisa disesuaikan dengan kebutuhan dan tingkat toleransi risiko.
Mengaktifkan Jail SSH dan Menyesuaikan Parameter
Jail SSH adalah bagian konfigurasi yang spesifik mengawasi layanan SSH. Di sini, admin perlu memastikan bahwa layanan sshd diaktifkan, logpath mengarah ke file log yang benar, dan port sesuai dengan yang digunakan oleh server.
Beberapa parameter penting yang perlu diperhatikan antara lain:
maxretry menentukan berapa kali percobaan login gagal yang diizinkan sebelum IP diblokir
findtime menentukan rentang waktu dalam detik untuk menghitung percobaan gagal
bantime menentukan lamanya IP akan diblokir
Dengan mengatur parameter ini secara tepat, Fail2ban dapat menjadi filter efektif yang mencegah brute force SSH Linux tanpa terlalu mengganggu pengguna sah.
Menyetel Level Keamanan dan Sensitivitas Fail2ban
Setelah konfigurasi dasar berjalan, penyesuaian lebih lanjut sering dibutuhkan agar keseimbangan antara keamanan dan kenyamanan tercapai. Terlalu ketat bisa membuat admin sendiri terblokir, terlalu longgar membuat serangan brute force tetap leluasa.
Menentukan Nilai Bantime dan Maxretry yang Ideal
Nilai bantime yang terlalu pendek bisa membuat penyerang kembali mencoba dalam waktu singkat. Sebaliknya, bantime yang terlalu panjang berisiko mengunci pengguna sah yang mungkin salah mengetik password beberapa kali. Banyak administrator memilih durasi satu jam hingga beberapa jam sebagai kompromi awal, kemudian menyesuaikan berdasarkan pola serangan yang terlihat di log.
Maxretry juga perlu diperhitungkan dengan cermat. Untuk mencegah brute force SSH Linux yang agresif, angka tiga hingga lima percobaan biasanya cukup. Pengguna yang sah umumnya tidak akan salah lebih dari beberapa kali dalam waktu singkat, sehingga batas yang rendah dapat membantu mengurangi peluang penyerang menebak password.
Menggunakan Bantime Progresif untuk Serangan Berulang
Fail2ban mendukung konsep bantime progresif, yaitu menambah durasi blokir jika IP yang sama berulang kali melanggar aturan. Pendekatan ini sangat berguna menghadapi bot yang terus menerus mencoba dari alamat IP yang sama. Dengan bantime progresif, serangan berulang akan berujung pada blokir yang semakin lama, sehingga mengurangi beban server dari percobaan login yang tidak ada habisnya.
> “Keamanan server yang baik bukan hanya soal memblokir, tetapi juga soal bagaimana membuat penyerang merasa upayanya sia sia dan beralih ke target lain.”
Memantau Log Fail2ban dan Aktivitas SSH
Konfigurasi yang sudah berjalan perlu diawasi untuk memastikan segala sesuatunya bekerja sebagaimana mestinya. Pemantauan log memberikan gambaran nyata tentang seberapa sering server diserang dan seberapa efektif Fail2ban dalam mencegah brute force SSH Linux.
Log Fail2ban biasanya mencatat setiap kali sebuah IP diblokir atau dibebaskan. Dari sini, admin bisa melihat pola serangan, seperti negara asal IP, waktu serangan paling sering terjadi, hingga jenis layanan yang paling sering ditargetkan. Data ini berguna untuk pengambilan keputusan lebih lanjut, misalnya menambah aturan firewall untuk memblokir rentang IP tertentu.
Selain log Fail2ban, log SSH juga tetap penting. Di sana terlihat percobaan login yang gagal maupun berhasil, termasuk username yang digunakan. Jika terlihat ada upaya login yang mencurigakan dengan username yang tidak dikenal, itu bisa menjadi sinyal bahwa ada celah lain yang perlu ditutup, misalnya akun lama yang tidak pernah dipakai tapi masih aktif.
Menambahkan Lapisan Keamanan Tambahan di Atas Fail2ban
Walaupun Fail2ban sangat membantu mencegah brute force SSH Linux, mengandalkan satu alat saja tidak pernah cukup dalam dunia keamanan. Lapisan keamanan tambahan akan mempersempit peluang penyerang dan memperkuat pertahanan server secara keseluruhan.
Mengganti port SSH dari 22 ke angka yang tidak umum sering disebut sebagai security by obscurity, tetapi langkah ini tetap berguna untuk mengurangi jumlah bot yang menargetkan server. Ditambah lagi, penggunaan autentikasi berbasis kunci SSH jauh lebih aman dibanding password, karena brute force terhadap kunci publik dan privat bukanlah hal yang realistis dalam skala serangan massal.
Menonaktifkan login root langsung melalui SSH juga merupakan langkah penting. Dengan cara ini, penyerang tidak bisa langsung menargetkan akun paling kuat di sistem. Sebagai gantinya, admin login menggunakan user biasa dan kemudian beralih ke root melalui sudo. Kombinasi ini membuat upaya serangan menjadi lebih rumit dan berlapis.
Menguji dan Menyesuaikan Konfigurasi Secara Berkala
Setelah semua pengaturan diterapkan, pengujian menjadi tahap berikutnya yang tidak boleh dilewatkan. Admin dapat mencoba beberapa kali login dengan password salah dari IP tertentu untuk memastikan Fail2ban benar benar memblokir akses setelah melewati batas yang diatur. Pengujian ini sebaiknya dilakukan dengan hati hati agar tidak mengunci diri sendiri dari server.
Penyesuaian berkala juga diperlukan karena pola serangan di internet terus berubah. Apa yang efektif hari ini mungkin perlu dimodifikasi beberapa bulan kemudian. Memeriksa log Fail2ban dan SSH secara rutin akan membantu mengidentifikasi kebutuhan perubahan, misalnya menaikkan bantime, menurunkan maxretry, atau menambah jail untuk layanan lain yang mulai sering diserang.
Dengan pendekatan bertahap dan pengawasan terus menerus, Fail2ban dapat menjadi salah satu alat paling efektif untuk mencegah brute force SSH Linux, sekaligus menjadi bagian penting dari strategi keamanan server yang lebih luas dan matang.




Comment