
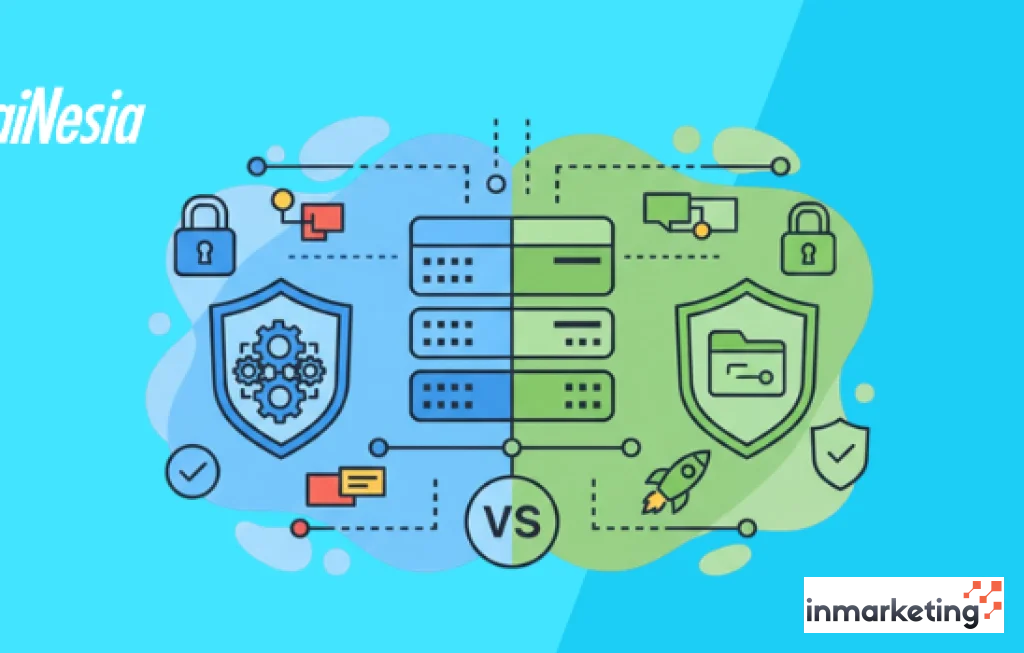
Perbandingan SELinux vs AppArmor selalu menjadi perdebatan hangat di kalangan administrator sistem dan pengguna Linux tingkat lanjut. Keduanya sama sama merupakan sistem Mandatory Access Control yang bertujuan memperketat keamanan di atas model izin tradisional Linux. Namun cara kerja, tingkat kerumitan, hingga dukungan distribusi membuat pilihan antara SELinux dan AppArmor tidak sesederhana memilih fitur terbanyak. Di balik label teknologi keamanan, ada pertaruhan stabilitas server produksi, kenyamanan pengelolaan, serta seberapa jauh sebuah organisasi mau berkomitmen pada kebijakan keamanan ketat.
Mengenal Perbandingan SELinux vs AppArmor dari Akar Konsep
Sebelum membahas lebih teknis, memahami konsep dasar adalah kunci agar Perbandingan SELinux vs AppArmor tidak berhenti pada sekadar mana yang “terkenal” atau “sering dipakai”.
SELinux dikembangkan oleh NSA dan komunitas open source sebagai modul keamanan kernel Linux yang menerapkan Mandatory Access Control berbasis label. Setiap objek file, proses, socket diberi label keamanan dan aturan kebijakan menentukan interaksi antar label tersebut. Pendekatan ini sangat sistematis, tetapi juga kompleks.
AppArmor dikembangkan dengan pendekatan berbeda. Alih alih memakai label di seluruh sistem, AppArmor menggunakan profil per aplikasi yang melekat pada path file. Setiap program memiliki profil yang mendefinisikan apa yang boleh dan tidak boleh dilakukan. Secara konsep, lebih mudah dibayangkan oleh administrator yang terbiasa berpikir dalam bentuk “aplikasi X boleh mengakses direktori Y”.
> Dalam praktik keamanan Linux, pertanyaan utamanya sering kali bukan “mana paling kuat”, melainkan “mana yang paling mungkin benar benar diterapkan tanpa mematikan produktivitas”.
Arsitektur Teknis Perbandingan SELinux vs AppArmor
Pemahaman arsitektur teknis membantu melihat mengapa SELinux dianggap lebih kaku dan AppArmor lebih fleksibel, serta bagaimana hal ini memengaruhi keamanan.
Cara Kerja Internal dalam Perbandingan SELinux vs AppArmor
Di level kernel, baik SELinux maupun AppArmor memanfaatkan Linux Security Modules. Namun, desain kebijakan keduanya berbeda cukup jauh sehingga pengalaman mengelola sistem akan terasa sangat berbeda.
# Label vs Path dalam Perbandingan SELinux vs AppArmor
Pada SELinux, setiap objek sistem file memiliki security context. Contohnya file konfigurasi web server bisa memiliki label httpd_config_t, proses web server httpd_t, dan direktori log httpd_log_t. Kebijakan SELinux menentukan apakah subjek dengan label tertentu boleh mengakses objek dengan label lain dengan cara tertentu baca, tulis, eksekusi. Pendekatan label ini konsisten di seluruh sistem.
Pada AppArmor, pendekatannya berbasis path. Profil ditulis untuk executable tertentu misalnya usr sbin nginx dan di dalam profil tersebut ditentukan path mana saja yang boleh diakses, misalnya var www html r, var log nginx w. AppArmor tidak mengubah metadata file dengan label khusus, sehingga integrasinya terasa lebih “ringan” bagi banyak admin.
Mode Enforcing dan Permissive dalam Perbandingan SELinux vs AppArmor
Keduanya menyediakan mode serupa, tetapi implementasinya sedikit berbeda.
Pada SELinux, terdapat tiga mode utama
Enforcing: kebijakan diterapkan ketat, pelanggaran diblok dan dicatat
Permissive: pelanggaran hanya dicatat, tidak diblok
Disabled: SELinux dimatikan sepenuhnya
Pada AppArmor, profil dapat disetel ke
Enforce: aturan profil dijalankan penuh
Complain: pelanggaran dicatat, tidak diblok
Unconfined: aplikasi berjalan tanpa batasan AppArmor
Kedua model ini memungkinkan administrator menguji kebijakan sebelum benar benar menerapkan secara ketat. Namun, di lapangan, SELinux sering kali dibiarkan dalam mode permissive atau bahkan dimatikan karena dianggap “terlalu rewel” jika kebijakan tidak disusun dengan baik.
Tingkat Keamanan dalam Perbandingan SELinux vs AppArmor
Keamanan tidak hanya ditentukan oleh teori, tetapi juga sejauh mana fitur fitur tersebut benar benar digunakan. Di sinilah Perbandingan SELinux vs AppArmor menjadi menarik.
Kekuatan Teoritis Perbandingan SELinux vs AppArmor
Secara desain, SELinux memiliki cakupan kontrol yang sangat luas. Dengan model label, ia bisa mengatur interaksi antar domain keamanan dengan sangat detail. Contohnya
Mencegah proses web server mengakses file sistem yang tidak relevan meski dijalankan sebagai root
Membatasi akses database hanya pada port dan file tertentu, meski kredensial bocor
Memisahkan konteks aplikasi sehingga satu kompromi tidak otomatis menguasai seluruh sistem
AppArmor juga mampu melakukan pembatasan ketat, terutama pada aplikasi yang profilnya ditulis dengan baik. Namun, karena berbasis path, ada beberapa skenario lanjutan yang lebih sulit dikontrol, misalnya ketika file bisa diakses melalui hardlink atau bind mount dengan path berbeda.
Dari sisi “kekuatan maksimal”, banyak pakar keamanan menilai SELinux unggul karena model labelnya lebih komprehensif.
Keamanan Nyata di Lapangan Perbandingan SELinux vs AppArmor
Namun dalam kenyataan, sistem keamanan yang terlalu rumit sering kali tidak dimanfaatkan optimal. Banyak distribusi yang mengaktifkan SELinux dengan kebijakan default, tetapi administrator menonaktifkannya ketika terjadi masalah kompatibilitas.
AppArmor cenderung lebih mudah diadopsi penuh karena
Profil lebih mudah dipahami dan dimodifikasi
Dampak kesalahan konfigurasi biasanya lebih mudah dilacak
Distribusi seperti Ubuntu dan openSUSE menyertakan profil bawaan untuk banyak layanan umum
> Sistem keamanan yang sedikit lebih lemah di atas kertas, tetapi benar benar aktif dan dikelola, sering kali jauh lebih aman dibanding sistem super kuat yang akhirnya dimatikan karena menyulitkan operasional.
Dari sudut pandang ini, Perbandingan SELinux vs AppArmor menjadi pertanyaan tentang keseimbangan antara teori dan praktik.
Pengalaman Administrasi Sistem dalam Perbandingan SELinux vs AppArmor
Bagi admin sistem, pertimbangan utama bukan hanya keamanan, tetapi juga beban kerja harian. Perbandingan SELinux vs AppArmor jelas terasa di sini.
Kemudahan Konfigurasi Perbandingan SELinux vs AppArmor
Konfigurasi SELinux terkenal curam kurva belajarnya. Istilah istilah seperti type enforcement, role based access control, hingga boolean SELinux menjadi bagian dari keseharian. Untuk menyesuaikan kebijakan, admin harus membaca log audit, menginterpretasi AVC denied, lalu membuat modul kebijakan baru atau menyesuaikan yang ada.
AppArmor menawarkan pendekatan yang lebih ramah
Profil ditulis dalam format yang relatif mudah dibaca
Terdapat tool untuk “merekam” aktivitas aplikasi dan menghasilkan profil awal
Penyesuaian bisa dilakukan dengan menambah atau mengurangi izin path tertentu
Bagi tim kecil atau organisasi yang tidak punya spesialis keamanan Linux, AppArmor sering kali terasa lebih realistis untuk dikelola.
Debugging dan Pemecahan Masalah Perbandingan SELinux vs AppArmor
Ketika aplikasi tiba tiba gagal berjalan karena kebijakan keamanan, kecepatan menemukan akar masalah menjadi krusial.
Pada SELinux, log audit sering kali penuh dengan pesan detail yang membutuhkan pemahaman cukup dalam. Tools seperti audit2allow membantu, tetapi tetap membutuhkan ketelitian agar tidak secara tidak sengaja membuka celah baru ketika menambah aturan.
Pada AppArmor, pesan penolakan biasanya lebih mudah ditelusuri karena langsung berkaitan dengan path tertentu dan profil aplikasi. Admin dapat dengan cepat melihat profil yang bermasalah dan menyesuaikan aturan.
Di lingkungan produksi dengan banyak perubahan aplikasi, faktor kemudahan debugging ini sangat memengaruhi preferensi dalam Perbandingan SELinux vs AppArmor.
Dukungan Distribusi Linux dalam Perbandingan SELinux vs AppArmor
Pilihan distribusi sering kali secara otomatis mengarahkan pilihan antara SELinux dan AppArmor, karena masing masing distro punya kebijakan default yang kuat.
Distribusi yang Mengutamakan SELinux
Beberapa distribusi besar secara historis mengadopsi SELinux sebagai standar, misalnya
Red Hat Enterprise Linux dan turunannya seperti CentOS Stream, Rocky Linux, AlmaLinux
Fedora sebagai distro komunitas yang sering menjadi ajang uji fitur keamanan baru
Beberapa varian server enterprise lain yang fokus pada sertifikasi keamanan formal
Di ekosistem ini, dokumentasi, tooling, dan dukungan vendor biasanya sudah sangat matang untuk SELinux. Organisasi yang mengandalkan RHEL untuk infrastruktur produksi cenderung mengikuti arus ini.
Distribusi yang Mengandalkan AppArmor
Di sisi lain, distribusi populer seperti
Ubuntu Server dan Desktop
openSUSE dan SUSE Linux Enterprise
Debian dalam beberapa konfigurasi
lebih mengandalkan AppArmor sebagai sistem Mandatory Access Control utama. Profil profil bawaan untuk layanan seperti web server, database, hingga container sudah disertakan dan diaktifkan secara default.
Dalam Perbandingan SELinux vs AppArmor, faktor ekosistem distribusi ini sering kali lebih menentukan dibanding sekadar fitur teknis, karena menyangkut ketersediaan dokumentasi spesifik, contoh konfigurasi, hingga dukungan komunitas.
Perbandingan SELinux vs AppArmor di Lingkungan Container dan Cloud
Migrasi ke arsitektur berbasis container dan cloud menambah babak baru dalam Perbandingan SELinux vs AppArmor. Keduanya kini harus berperan berdampingan dengan mekanisme isolasi seperti namespaces dan cgroups.
Integrasi dengan Docker dan Kubernetes
SELinux menyediakan label khusus untuk container sehingga dapat membatasi akses container terhadap host dan antar container. Dalam ekosistem Red Hat OpenShift, misalnya, SELinux menjadi bagian penting dari model keamanannya. Label seperti svirt_lxc_net_t digunakan untuk mengontrol container runtime.
AppArmor mendekati container dengan cara familiar
Profil dapat diterapkan per container
Distribusi seperti Ubuntu menyediakan profil AppArmor khusus untuk Docker
Administrator bisa membuat profil berbeda untuk tiap jenis beban kerja
Dalam praktik, banyak cluster Kubernetes di ekosistem Red Hat mengandalkan SELinux, sementara cluster di atas Ubuntu lebih sering memanfaatkan AppArmor, meski keduanya juga bisa digabung dengan mekanisme lain seperti seccomp.
Keamanan Multitenant dalam Perbandingan SELinux vs AppArmor
Di lingkungan multitenant, di mana banyak aplikasi dari tim atau bahkan pelanggan berbeda berjalan di infrastruktur yang sama, kontrol halus menjadi semakin penting.
Model label SELinux menawarkan isolasi yang sangat kuat jika dikonfigurasi benar. Namun, pengelolaan kebijakan di lingkungan yang sangat dinamis juga menjadi tantangan tersendiri.
AppArmor, dengan profil per aplikasi atau per container, lebih mudah diadaptasi untuk skenario di mana pipeline CI CD secara otomatis menghasilkan dan mengupdate profil. Di sisi lain, jika profil tidak dikelola dengan disiplin, ada risiko beberapa container berjalan tanpa perlindungan memadai.
Perbandingan SELinux vs AppArmor di ranah ini sangat bergantung pada seberapa otomatis dan matang pipeline keamanan yang dimiliki organisasi.
Menimbang Pilihan Nyata dalam Perbandingan SELinux vs AppArmor
Pada akhirnya, Perbandingan SELinux vs AppArmor bukan sekadar adu fitur, tetapi soal kecocokan dengan kebutuhan, budaya kerja tim, dan ekosistem teknologi yang digunakan.
Untuk organisasi besar yang sudah berinvestasi pada RHEL dan memiliki tim keamanan khusus, SELinux memberikan kerangka kerja yang sangat kuat dan terstruktur. Bagi startup atau tim DevOps yang bergerak cepat di atas Ubuntu atau openSUSE, AppArmor menawarkan keseimbangan yang menarik antara keamanan dan kelincahan.
Banyak praktisi berpengalaman akhirnya mengambil posisi tengah
Menggunakan SELinux atau AppArmor sesuai standar distribusi
Mengaktifkan dan menyesuaikan profil atau kebijakan untuk layanan kritis
Menghindari kebiasaan mematikan sistem keamanan hanya demi “supaya aplikasi jalan”
Di titik inilah Perbandingan SELinux vs AppArmor menjadi lebih dewasa, bukan lagi soal fanatisme terhadap satu teknologi, melainkan bagaimana keduanya bisa dimanfaatkan secara maksimal dalam konteks yang tepat.




Comment